Penulis: Farell Pria Adhitama
Pendahuluan
Penetration testing merupakan salah satu langkah penting untuk menjaga keamanan website bisnis dari berbagai ancaman siber. Website yang digunakan untuk transaksi, menyimpan data pelanggan, menyediakan layanan, atau mengelola informasi perusahaan dapat menjadi target serangan apabila memiliki celah keamanan yang tidak diketahui oleh pengelola.
Seiring perkembangan teknologi, website bisnis tidak hanya mengalami perubahan dari sisi tampilan dan fitur, tetapi juga pada sistem, server, database, API, serta komponen pendukung lainnya. Perubahan tersebut dapat menimbulkan celah keamanan baru. Oleh karena itu, pengujian keamanan sebaiknya tidak hanya dilakukan satu kali, tetapi perlu dilakukan secara berkala dan disesuaikan dengan perubahan serta risiko pada sistem.
Apa Itu Penetration Testing?
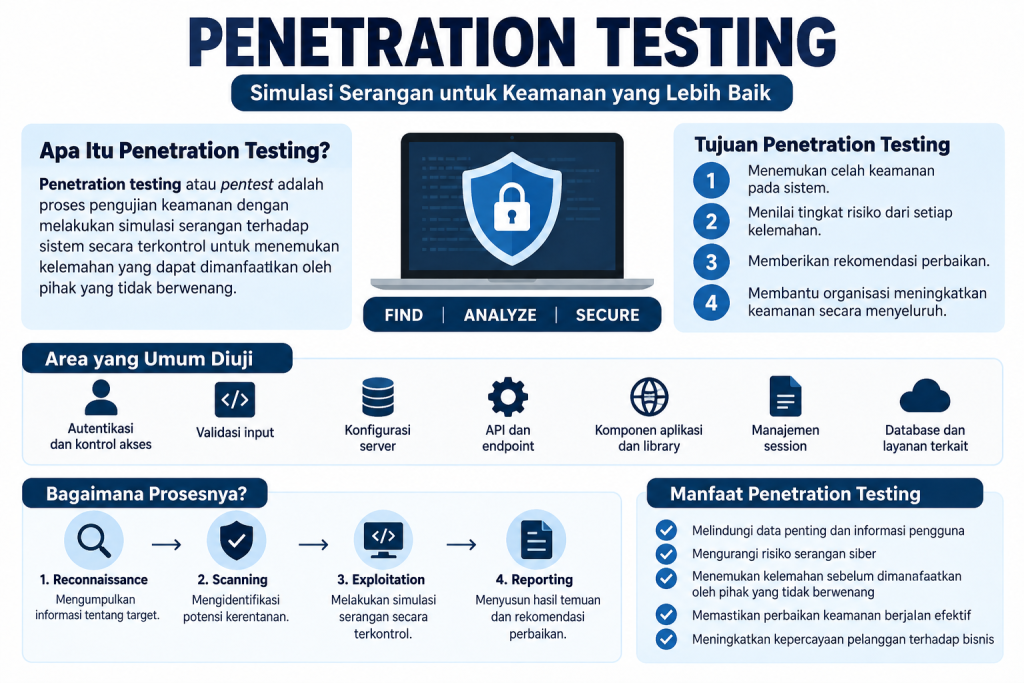
Penetration testing atau pentest adalah proses pengujian keamanan dengan melakukan simulasi serangan terhadap sistem secara terkontrol. Tujuannya adalah menemukan kelemahan yang dapat dimanfaatkan oleh pihak yang tidak berwenang.
Dalam pengujian website, penetration tester dapat mencoba berbagai skenario serangan untuk mengetahui apakah sistem memiliki kelemahan pada autentikasi, kontrol akses, validasi input, konfigurasi server, API, maupun komponen lainnya.
OWASP menyediakan Web Security Testing Guide (WSTG) sebagai panduan komprehensif untuk melakukan pengujian keamanan terhadap aplikasi web dan layanan web. Panduan tersebut mencakup berbagai metode dan skenario pengujian yang dapat digunakan oleh pengembang maupun profesional keamanan.
Mengapa Penetration Testing Perlu Dilakukan Secara Berkala
1. Menemukan Celah Keamanan Baru
Penetration testing membantu menemukan kelemahan yang mungkin tidak terlihat melalui pengujian fungsional biasa. Dengan melakukan pengujian setelah terjadi perubahan penting pada sistem, pengelola dapat mengetahui apakah perubahan tersebut menimbulkan risiko keamanan.
Website bisnis terus mengalami perubahan. Penambahan fitur login, sistem pembayaran, integrasi API, dashboard admin, atau perubahan konfigurasi server dapat menciptakan risiko baru.
2. Melindungi Data Pelanggan
Website bisnis sering menangani berbagai jenis informasi, seperti data akun, informasi kontak, riwayat transaksi, hingga data lain yang bersifat sensitif.
Apabila penyerang berhasil mendapatkan akses melalui celah keamanan, data tersebut dapat disalahgunakan. Pengujian keamanan secara berkala dapat membantu perusahaan mengetahui kelemahan sebelum dimanfaatkan oleh pihak yang tidak berwenang.
3. Mengurangi Risiko Serangan Siber
Tidak ada sistem yang sepenuhnya bebas dari risiko keamanan. Penetration testing membantu perusahaan mengidentifikasi kelemahan berdasarkan kondisi sistem pada saat pengujian.
NIST SP 800-115 menjelaskan bahwa pengujian keamanan dapat digunakan untuk menemukan kerentanan, menganalisis hasil pengujian, serta membantu organisasi mengembangkan strategi mitigasi.
Dengan mengetahui kelemahan lebih awal, perusahaan dapat melakukan perbaikan sebelum masalah tersebut berkembang menjadi insiden keamanan yang lebih serius.
4. Memastikan Perbaikan Keamanan Benar-Benar Berhasil
Melakukan perbaikan terhadap sebuah kerentanan belum tentu berarti masalah tersebut telah sepenuhnya terselesaikan. Pengujian ulang diperlukan untuk memastikan bahwa celah sudah ditutup dan perubahan yang dilakukan tidak menimbulkan masalah keamanan baru.
OWASP juga menjelaskan bahwa penetration testing dapat digunakan untuk menguji kembali kerentanan tertentu yang sebelumnya ditemukan dan memastikan apakah perbaikan telah diterapkan pada sistem yang digunakan.
5. Menyesuaikan Keamanan dengan Perubahan Sistem
Website dapat berubah dalam waktu yang relatif cepat. Pembaruan framework, library, plugin, sistem operasi, server, database, dan layanan pihak ketiga dapat mengubah kondisi keamanan aplikasi.
Karena itu, hasil penetration testing beberapa tahun lalu tidak dapat dianggap sebagai gambaran keamanan website saat ini. Pengujian perlu dilakukan kembali ketika terdapat perubahan signifikan pada sistem atau ketika tingkat risiko bisnis meningkat.
Apa Saja yang Diuji?
- Sistem login dan autentikasi.
- Hak akses dan otorisasi pengguna.
- Validasi input.
- Pengelolaan session.
- API dan endpoint aplikasi.
- Konfigurasi server.
- Keamanan database.
- Komponen dan library yang digunakan.
- Fitur upload file.
- Sistem pembayaran.
- Informasi yang dapat diakses tanpa autentikasi.
OWASP WSTG menyediakan berbagai kategori pengujian yang mencakup area seperti information gathering, authentication, authorization, input validation, business logic, client-side testing, dan API testing.
Kapan Penetration Testing Sebaiknya Dilakukan?
Tidak ada satu jadwal yang harus diterapkan untuk semua website. Frekuensi pengujian dapat disesuaikan dengan tingkat risiko, ukuran sistem, jenis data yang dikelola, serta seberapa sering sistem mengalami perubahan.
Pengujian dapat dipertimbangkan setelah terjadi perubahan besar pada aplikasi, sebelum peluncuran fitur penting, setelah migrasi infrastruktur, atau ketika ditemukan indikasi adanya kelemahan keamanan.
Selain itu, pengujian berkala dapat menjadi bagian dari program keamanan organisasi. Yang terpenting adalah hasil pengujian tidak hanya disimpan sebagai laporan, tetapi digunakan sebagai dasar untuk melakukan perbaikan.
Penetration Testing Bukan Satu-Satunya Pengujian Keamanan
Meskipun penetration testing memiliki peran penting, pengujian ini sebaiknya tidak menjadi satu-satunya metode untuk menjaga keamanan website.
OWASP menjelaskan bahwa penetration testing hanya dapat menemukan sebagian dari keseluruhan risiko keamanan yang mungkin terdapat pada sebuah aplikasi. Oleh karena itu, penetration testing sebaiknya dikombinasikan dengan metode lain seperti secure code review, vulnerability assessment, automated security testing, monitoring, dan pengujian keamanan selama proses pengembangan.
Pendekatan tersebut memungkinkan perusahaan mendapatkan gambaran keamanan yang lebih menyeluruh.
Kesimpulan
Penetration testing secara berkala merupakan salah satu langkah yang dapat dilakukan untuk membantu menjaga keamanan website bisnis. Pengujian ini memungkinkan perusahaan menemukan kelemahan, mengevaluasi efektivitas pengamanan, serta memastikan perbaikan terhadap masalah keamanan telah diterapkan dengan baik.
Website yang terus berkembang juga membutuhkan evaluasi keamanan yang berkelanjutan. Dengan menggabungkan penetration testing dan metode pengujian keamanan lainnya, perusahaan dapat mengelola risiko dengan lebih terstruktur serta meningkatkan perlindungan terhadap sistem dan data yang dimilikinya.
Sumber:
1. OWASP Web Security Testing Guide.
2. NIST SP 800-115 – Technical Guide to Information Security Testing and Assessment.