Pendahuluan
Keamanan server merupakan aspek krusial dalam pengelolaan infrastruktur teknologi informasi. Setiap server yang terhubung ke internet berpotensi menjadi target percobaan akses ilegal, seperti serangan brute force pada layanan SSH, FTP, maupun aplikasi web. Salah satu alat yang banyak digunakan administrator sistem Linux untuk mengatasi ancaman ini adalah Fail2Ban. Artikel ini akan membahas apa itu Fail2Ban, cara kerjanya, hingga langkah-langkah instalasi dan konfigurasinya.
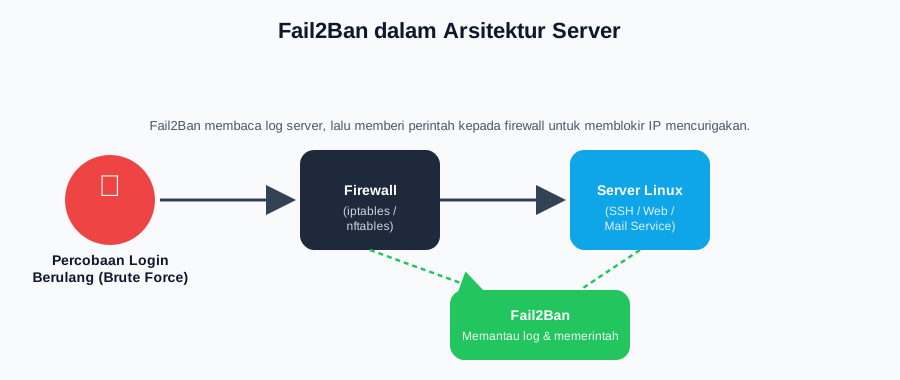
Gambar 1. Arsitektur Fail2Ban dalam melindungi server
Apa Itu Fail2Ban?
Fail2Ban adalah perangkat lunak open-source berbasis Python yang berfungsi untuk memantau berkas log (log file) pada server dan secara otomatis memblokir alamat IP yang menunjukkan pola aktivitas mencurigakan, seperti percobaan login berulang kali yang gagal. Fail2Ban bekerja dengan memanfaatkan firewall sistem (misalnya iptables, nftables, atau firewalld) untuk menerapkan blokir sementara maupun permanen terhadap IP penyerang.
Bagaimana Fail2Ban Bekerja?
Secara umum, Fail2Ban bekerja melalui tahapan berikut:
- Memantau log, Fail2Ban membaca log dari berbagai layanan (SSH, Apache, Nginx, Postfix, dll).
- Mendeteksi pola, menggunakan filter berbasis ekspresi reguler (regex) untuk mengenali pola percobaan akses yang gagal atau mencurigakan.
- Menghitung ambang batas, jika jumlah percobaan gagal melebihi batas yang ditentukan dalam periode waktu tertentu, IP tersebut dianggap mencurigakan.
- Menerapkan aksi (ban), Fail2Ban akan memerintahkan firewall untuk memblokir IP tersebut selama durasi yang telah dikonfigurasi.
- Membuka blokir otomatis, setelah durasi ban berakhir, IP akan dibuka kembali secara otomatis.
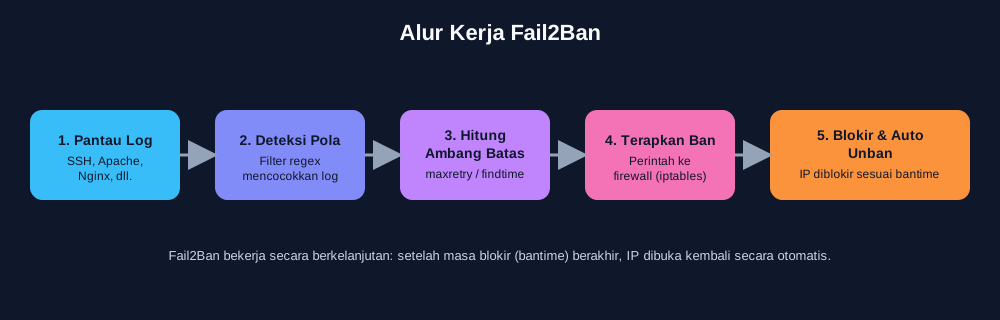
Gambar 2. Alur kerja Fail2Ban dari pemantauan log hingga auto-unban
Manfaat Menggunakan Fail2Ban
- Mengurangi risiko serangan brute force pada layanan seperti SSH, FTP, dan panel admin web.
- Mengurangi beban server akibat permintaan login yang berulang.
- Konfigurasi fleksibel dan dapat disesuaikan dengan berbagai jenis layanan.
- Ringan dan tidak membutuhkan sumber daya besar.
- Mendukung integrasi dengan berbagai sistem firewall.
Instalasi Fail2Ban
Berikut adalah langkah instalasi Fail2Ban pada distribusi Linux berbasis Debian/Ubuntu dan CentOS/RHEL.
Debian/Ubuntu
sudo apt update
sudo apt install fail2ban -y
CentOS/RHEL (dengan EPEL)
sudo yum install epel-release -y
sudo yum install fail2ban -y
Setelah instalasi selesai, aktifkan dan jalankan layanan Fail2Ban:
sudo systemctl enable fail2ban
sudo systemctl start fail2ban
Periksa status layanan untuk memastikan Fail2Ban berjalan dengan baik:
sudo systemctl status fail2ban
Konfigurasi Dasar Fail2Ban
Konfigurasi utama Fail2Ban terdapat pada direktori /etc/fail2ban/. File konfigurasi bawaan bernama jail.conf sebaiknya tidak diedit langsung, melainkan disalin menjadi jail.local agar perubahan tidak tertimpa saat pembaruan paket.
sudo cp /etc/fail2ban/jail.conf /etc/fail2ban/jail.local
sudo nano /etc/fail2ban/jail.local
Contoh Konfigurasi Dasar
[DEFAULT]
bantime = 3600
findtime = 600
maxretry = 5
ignoreip = 127.0.0.1/8
[sshd]
enabled = true
port = ssh
filter = sshd
logpath = /var/log/auth.log
maxretry = 3
bantime = 7200
Penjelasan parameter:
- bantime: Durasi (dalam detik) IP diblokir setelah melebihi batas percobaan.
- findtime: Rentang waktu untuk menghitung jumlah percobaan gagal.
- maxretry: Jumlah maksimum percobaan gagal sebelum IP diblokir.
- ignoreip: Daftar alamat IP yang dikecualikan dari pemblokiran (misalnya IP internal atau IP administrator).
- logpath: Lokasi berkas log yang dipantau untuk layanan tertentu.
Setelah melakukan perubahan konfigurasi, restart layanan Fail2Ban:
sudo systemctl restart fail2ban
Memantau Status dan Aktivitas Fail2Ban
Fail2Ban menyediakan perintah fail2ban-client untuk memeriksa status jail yang aktif.
sudo fail2ban-client status
Untuk melihat detail jail tertentu, misalnya sshd:
sudo fail2ban-client status sshd
Perintah ini akan menampilkan jumlah IP yang saat ini diblokir beserta daftar alamat IP tersebut.
Membuka Blokir IP Secara Manual
Jika diperlukan, administrator dapat membuka blokir IP tertentu secara manual dengan perintah:
sudo fail2ban-client set sshd unbanip 192.168.1.100
Menambahkan Jail untuk Layanan Lain
Fail2Ban tidak terbatas pada SSH saja. Layanan lain seperti Nginx, Apache, atau Postfix juga dapat dilindungi dengan mengaktifkan jail yang sesuai. Contoh mengaktifkan proteksi untuk Nginx yang mengalami percobaan akses ke halaman login yang tidak valid:
[nginx-http-auth]
enabled = true
port = http,https
filter = nginx-http-auth
logpath = /var/log/nginx/error.log
maxretry = 5
Praktik Terbaik dalam Menggunakan Fail2Ban
- Selalu backup konfigurasi sebelum melakukan perubahan besar.
- Gunakan whitelist IP untuk alamat tepercaya agar tidak terkunci secara tidak sengaja.
- Kombinasikan dengan otentikasi kunci SSH (SSH key-based authentication) untuk lapisan keamanan tambahan.
- Pantau log Fail2Ban secara berkala di /var/log/fail2ban.log untuk mengevaluasi efektivitas aturan yang diterapkan.
- Sesuaikan bantime dan maxretry dengan karakteristik lalu lintas server, agar tidak terlalu ketat maupun terlalu longgar.
- Perbarui filter secara rutin mengikuti pembaruan resmi dari komunitas Fail2Ban untuk mengantisipasi pola serangan baru.
Kesimpulan
Fail2Ban merupakan solusi praktis dan efisien untuk meningkatkan keamanan server berbasis Linux dari ancaman percobaan akses ilegal seperti brute force. Dengan memantau log secara otomatis dan menerapkan aturan pemblokiran berbasis firewall, Fail2Ban membantu administrator sistem menjaga integritas dan ketersediaan layanan server. Meskipun demikian, Fail2Ban sebaiknya digunakan sebagai salah satu lapisan pertahanan (defense in depth), bukan satu-satunya solusi keamanan. Kombinasi dengan praktik keamanan lain seperti pembaruan sistem berkala, penggunaan firewall yang tepat, dan otentikasi yang kuat akan memberikan perlindungan yang lebih menyeluruh terhadap server.
Sumber
- Repositori resmi Fail2Ban di GitHub: https://github.com/fail2ban/fail2ban
- Wiki konfigurasi resmi Fail2Ban — Proper fail2ban configuration: https://github.com/fail2ban/fail2ban/wiki/Proper-fail2ban-configuration
- Manual page resmi
jail.conf(5): https://github.com/fail2ban/fail2ban/blob/master/man/jail.conf.5 - Dokumentasi manual Ubuntu untuk
jail.conf: https://manpages.ubuntu.com/manpages/trusty/man1/jail.conf.10.html
Editor: Briyan Dwi Septian