Mengapa Otentikasi Dua Faktor (2FA) Mutlak Diperlukan untuk Keamanan Akun Anda
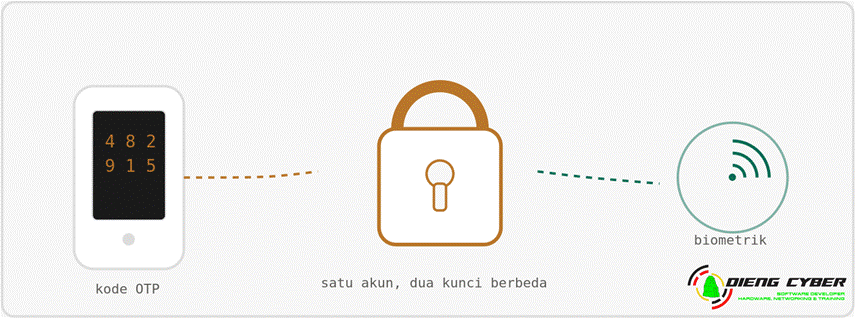
Kata sandi, sekuat apa pun, tetap satu titik kegagalan tunggal. Sekali bocor lewat kebocoran data, phishing, atau serangan brute-force, siapa pun yang memegangnya bisa masuk ke akun Anda seolah-olah mereka adalah Anda. Otentikasi dua faktor menutup celah itu dengan menambahkan lapisan verifikasi kedua yang tidak bisa dicuri hanya dengan mengintip atau membobol satu kata sandi.
Apa sebenarnya 2FA itu
2FA mengombinasikan dua dari tiga kategori bukti identitas berikut:
- Sesuatu yang Anda tahu, misalnya kata sandi atau PIN.
- Sesuatu yang Anda miliki, misalnya ponsel penerima kode OTP atau kunci keamanan fisik.
- Sesuatu yang melekat pada Anda, misalnya sidik jari atau pengenalan wajah.
Selama penyerang hanya mengantongi satu dari dua faktor yang dibutuhkan, akun tetap terkunci untuk mereka.
Dengan vs tanpa 2FA
- Hanya kata sandi: satu kebocoran data dari layanan lain bisa langsung membuka akun Anda, phishing yang berhasil mencuri password berarti akses penuh seketika, dan serangan brute-force otomatis punya peluang menembus dari waktu ke waktu.
- Kata sandi + 2FA: password bocor saja tidak cukup karena penyerang masih butuh faktor kedua, percobaan login mencurigakan langsung terlihat lewat notifikasi, dan kerugian dari kebocoran data pihak ketiga jadi jauh lebih kecil.
| Insight Sebagian besar pengambilalihan akun terjadi bukan karena sistem dibobol secara canggih, tapi karena kata sandi yang dipakai ulang di banyak layanan. 2FA memutus rantai itu dengan satu langkah tambahan yang murah tapi sangat efektif. |
Bentuk 2FA yang umum dipakai
- OTP via SMS, paling umum namun paling rentan terhadap SIM swap.
- Authenticator app seperti Google Authenticator atau Authy, kode berubah tiap 30 detik tanpa perlu jaringan seluler.
- Kunci keamanan fisik (hardware security key), tingkat perlindungan tertinggi karena butuh perangkat fisik untuk login.
- Notifikasi push, konfirmasi login lewat satu ketukan di ponsel yang sudah terdaftar.
Cara kerja TOTP di balik layar
Kode 6 digit yang berubah tiap 30 detik di authenticator app bukan angka acak. Standarnya diatur di RFC 6238: saat 2FA diaktifkan, server dan aplikasi Anda sama-sama menyimpan satu kunci rahasia (shared secret) yang sama, biasanya lewat scan QR code. Kunci itu kemudian digabung dengan waktu saat ini (dibulatkan tiap 30 detik) lalu diproses lewat fungsi hash HMAC-SHA1. Hasilnya dipotong jadi 6 digit yang Anda lihat. Karena server melakukan perhitungan yang sama secara independen, ia bisa memverifikasi kode Anda tanpa pernah mengirim kunci rahasia itu lewat jaringan, sehingga tidak ada yang bisa disadap saat proses login.
FIDO2 / WebAuthn: standar yang tahan phishing
OTP dan push notification masih bisa ditipu lewat phishing real-time, di mana penyerang membuat halaman login palsu dan meneruskan kode Anda ke server asli dalam hitungan detik. FIDO2 dan WebAuthn, dasar teknologi di balik passkey, dirancang khusus menutup celah ini. Saat mendaftar, perangkat Anda membuat sepasang kunci kriptografi, kunci publik dikirim ke server, kunci privat tidak pernah meninggalkan perangkat. Setiap login, server mengirim tantangan acak yang hanya bisa dijawab oleh kunci privat itu, dan jawabannya terikat pada domain situs yang sebenarnya. Jika halaman phishing punya domain berbeda meski tampilannya identik, tanda tangan kriptografi otomatis gagal cocok, sehingga metode ini tahan terhadap phishing dengan cara yang tidak bisa ditiru OTP biasa.
Celah yang tetap perlu diwaspadai pada MFA
- MFA fatigue / push bombing, penyerang yang sudah punya kata sandi mengirim permintaan push berkali-kali berharap korban menekan “setujui” karena lelah atau terganggu. Solusinya, pilih layanan yang mewajibkan number matching.
- SIM swap, penyerang menipu operator seluler agar memindahkan nomor Anda ke kartu SIM baru yang mereka kuasai, sehingga semua OTP via SMS ikut jatuh ke tangan mereka.
- Man-in-the-middle phishing kit seperti yang dijalankan lewat proxy terbalik, mampu meneruskan kode OTP biasa secara real-time, tapi tidak bisa menembus FIDO2/WebAuthn karena verifikasi terikat langsung pada domain asli.
Langkah praktis mengaktifkan 2FA
- Prioritaskan akun paling kritis lebih dulu, email utama, akun bank, dan media sosial, karena email utama biasanya jadi pintu untuk reset password akun lain.
- Pilih authenticator app atau kunci fisik dibanding SMS jika layanan mendukungnya, dan aktifkan passkey bila tersedia.
- Kalau layanan menawarkan push notification, pastikan opsi number matching aktif agar tidak mudah ditembus push bombing.
- Simpan kode cadangan (backup code) di tempat terpisah dari ponsel Anda, idealnya offline.
- Tinjau ulang perangkat dan sesi aktif yang tersambung ke akun secara berkala, dan cabut akses perangkat yang tidak dikenal.
2FA bukan lapisan tambahan yang merepotkan, ia adalah standar minimum baru. Di dunia yang penuh kebocoran data, satu kunci saja tidak pernah cukup untuk menjaga pintu tetap tertutup.
Hetria Setia Rahayu