Peran Artificial Intelligence dalam Mendeteksi Malware Generasi Terbaru Secara Real-time
Malware hari ini tidak lagi diam di tempat. Varian baru bermunculan dalam hitungan jam, sering kali hasil dari teknik polymorphic dan metamorphic yang membuat kode berbahaya mengubah bentuknya sendiri setiap kali menyebar. Metode deteksi lama yang mengandalkan tanda tangan digital (signature-based) mulai kewalahan, karena tanda tangan itu berubah lebih cepat daripada basis data yang bisa diperbarui manusia.
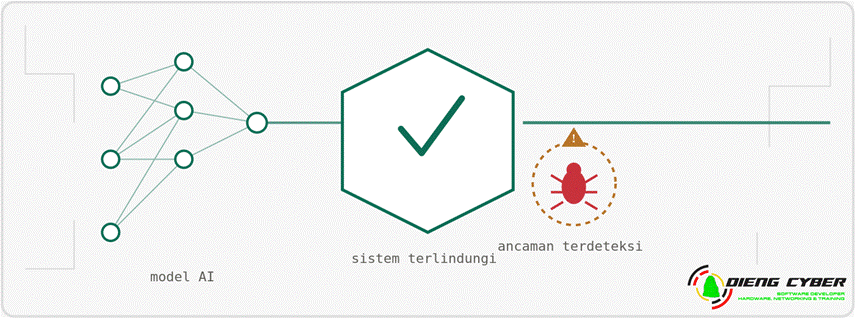
Di sinilah Artificial Intelligence, khususnya machine learning dan deep learning, mengambil alih peran yang selama ini sulit dilakukan manusia: mengenali pola jahat dari perilaku, bukan dari bentuk.
Bagaimana AI sebenarnya mendeteksi malware
- Pengumpulan data perilaku, sistem memantau proses, panggilan API, dan lalu lintas jaringan secara terus-menerus.
- Ekstraksi pola, model belajar membedakan aktivitas normal dan anomali dari jutaan sampel sebelumnya.
- Skor risiko instan, setiap file atau proses baru diberi skor kemungkinan berbahaya dalam hitungan milidetik.
- Tindakan otomatis, file mencurigakan dikarantina atau diblokir sebelum sempat dieksekusi penuh.
Pendekatan ini memungkinkan sistem mengenali ancaman yang belum pernah terlihat sebelumnya, atau dikenal sebagai zero-day threat, karena yang dinilai bukan “apakah file ini pernah tercatat sebagai jahat”, melainkan “apakah perilaku file ini menyerupai perilaku jahat”.
Kenapa harus real-time?
Ransomware modern bisa mengenkripsi ribuan file dalam hitungan menit. Jika deteksi baru muncul setelah proses enkripsi selesai, kerusakan sudah terjadi. AI yang berjalan real-time memungkinkan sistem memutus proses berbahaya di tengah jalan, bahkan sebelum satu file pun rusak.
| Insight AI tidak menggantikan analis keamanan, ia mempercepat pekerjaan yang tidak mungkin dilakukan manusia secara manual: memindai jutaan sinyal setiap detik tanpa lelah dan tanpa jeda. |
Model apa saja yang dipakai, bukan cuma “AI” secara umum
Istilah AI sering dipakai terlalu umum. Di lapangan, tim keamanan biasanya mengombinasikan beberapa jenis model untuk tugas berbeda:
- Gradient boosting / random forest untuk menilai fitur statis sebuah file, seperti ukuran header, entropi bagian kode, dan metadata compiler, cocok untuk keputusan cepat saat file pertama kali muncul.
- RNN atau LSTM untuk membaca urutan pemanggilan API sebagai satu “kalimat perilaku”, karena malware sering dikenali dari urutan aksinya, bukan aksi tunggal.
- CNN pada representasi biner, file dikonversi jadi semacam gambar dari byte-nya, lalu dipindai seperti mengenali pola visual, teknik ini efektif menangkap varian yang di-obfuscate.
- Graph neural network untuk memetakan relasi antar proses di satu sistem, berguna mendeteksi malware fileless yang tidak meninggalkan file di disk tapi hidup di memori dan menumpang proses sah.
Fitur yang sebenarnya “dibaca” oleh model
Model tidak membaca kode apa adanya, tapi fitur yang diekstraksi darinya:
- Opcode n-gram: potongan instruksi mesin yang sering muncul berurutan pada malware sejenis.
- Entropi file: nilai keacakan data, umumnya tinggi pada file yang di-pack atau dienkripsi untuk menghindari deteksi.
- Sequence API call: urutan pemanggilan fungsi sistem, misalnya membuka koneksi jaringan lalu langsung menulis ke folder startup.
- Pola beaconing jaringan: komunikasi berkala ke server command-and-control dengan interval waktu yang konsisten.
Ancaman generasi baru yang jadi alasan pendekatan ini penting
- Malware fileless, berjalan langsung di memori lewat PowerShell atau WMI, tanpa file untuk dipindai lewat signature.
- Living-off-the-land binaries (LOLBins), penyerang menyalahgunakan tool bawaan sistem operasi yang sah, sehingga terlihat seperti aktivitas normal.
- Ransomware-as-a-service, varian baru dirakit dan disebarkan oleh banyak afiliator berbeda, membuat volume varian baru meledak setiap minggu.
- Malware yang sadar sandbox, kode diam saja atau menunda aksi jika mendeteksi sedang dijalankan di lingkungan analisis, teknik ini menekankan pentingnya AI membaca sinyal halus, bukan hanya menunggu perilaku jahat yang jelas.
Tantangan yang masih ada
- Penyerang mulai memakai AI juga, untuk membuat malware yang sengaja meniru pola perilaku normal (adversarial evasion), termasuk menambahkan “noise” ke fitur statis agar skor model tetap rendah.
- Model butuh data yang terus diperbarui lewat retraining berkala, sistem yang berhenti belajar akan tertinggal dalam hitungan minggu.
- False positive tetap ada, aplikasi internal perusahaan yang jarang dipakai kadang berperilaku “asing” di mata model, sehingga peran analis manusia dalam meninjau keputusan otomatis masih penting.
- Model butuh menjelaskan keputusannya (explainability), tim keamanan perlu tahu kenapa satu file ditandai berbahaya, bukan sekadar menerima skor mentah.
Singkatnya, AI mengubah cara kita bertahan dari perlombaan “mengenali yang sudah diketahui” menjadi “mengenali yang mencurigakan”, sebuah pergeseran yang menjadi kebutuhan mutlak di era serangan yang berevolusi dalam hitungan jam, bukan lagi hitungan bulan.
#Hetria Setia Rahayu